


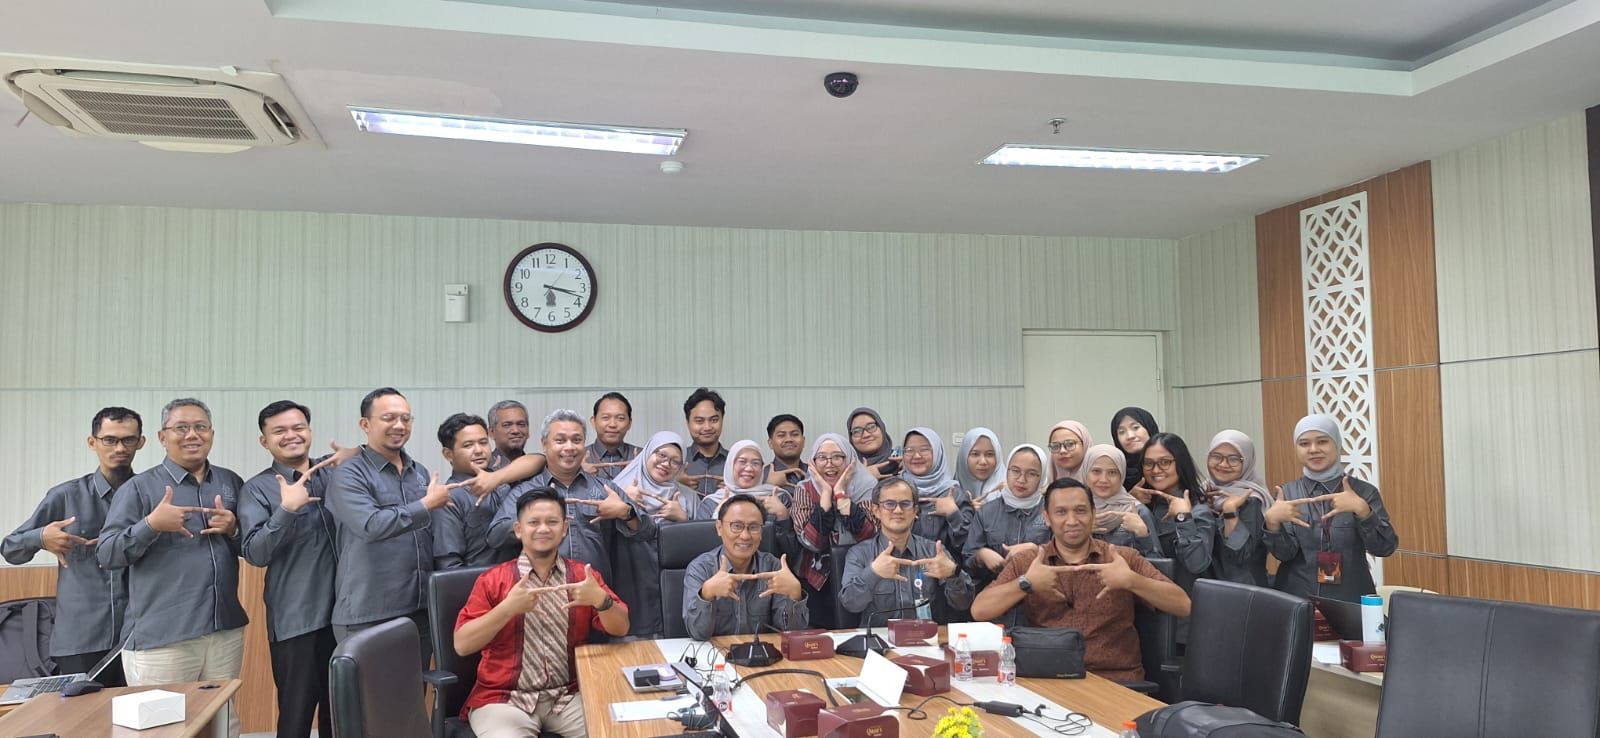
Jakarta --- Badan Penyelenggara Jaminan Produk Halal (BPJPH) memperkuat tata kelola keamanan informasi melalui Pelatihan In House Training Penyusunan Dokumentasi Sistem Manajemen Keamanan Informasi (SMKI) berdasarkan SNI ISO/IEC 27001:2022. Kegiatan ini menjadi bagian dari upaya BPJPH meningkatkan kesiapan sertifikasi sekaligus membangun budaya keamanan informasi di lingkungan organisasi.
Pelatihan yang berlangsung pada 3–5 Oktober 2026 di Gedung BPJPH ini iikuti oleh puluhan pegawai dari semua unit kerja BPJPH. Pelatihan menghadirkan narasumber Pranata Komputer Ahli Madya Badan Standardisasi Nasional (BSN) Akbar Aryanto, dan Widyaiswara Ahli Muda Daya Aruna Bratajaya.
Menutup kegiatan pelatihan, Sekretaris Utama BPJPH Muhammad Aqil Irham menegaskan bahwa penguatan keamanan informasi merupakan kebutuhan strategis seiring transformasi layanan melalui digitalisasi dan meningkatnya pemanfaatan Sistem Informasi Halal (Sihalal) BPJPH. Keamanan sistem tersebut menjadi penting untuk memastikan kerahasiaan, integritas, dan ketersediaan data serta keberlangsungan layanan sertifikasi halal.
"Transformasi digital BPJPH harus diiringi dengan penguatan aspek keamanan informasi. Oleh karena itu, Sistem Manjemen Keamanan Informasi bukan sekadar diperlukan untuk memenuhi persyaratan administrasi atau sertifikasi saja. Lebih dari itu, SMKI harus menjadi bagian dari budaya kerja dan tata kelola organisasi BPJPH yang diimplementasikan secara berkelanjutan,” kata Sestama BPJPH Muhammad Aqil Irham, di Jakarta, Kamis (5/11/2026).
Lebih lanjut, ia menjelaskan bahwa keamanan informasi dimaksudkan untuk menjamin keamanan pengelolaan berbagai data dan informasi strategis dalam penyelenggaraan layanan sertifikasi halal.
“Gangguan keamanan informasi tidak hanya berdampak pada aspek teknologi, tetapi juga dapat memengaruhi kepercayaan masyarakat, kredibilitas kelembagaan, dan keberlangsungan pelayanan publik,” lanjutnya.
Muhammad Aqil Irham juga menekankan bahwa penerapan SMKI di BPJPH harus berlandaskan tiga prinsip utama keamanan informasi. Yakni, confidentiality atau kerahasiaan, integrity atau integritas, dan availability atau ketersediaan. Ketiganya menjadi fondasi untuk memastikan bahwa informasi hanya diakses oleh pihak berwenang, tetap akurat dan utuh, serta tersedia ketika dibutuhkan.
Ia juga mengingatkan, bahwa keamanan informasi bukan semata-mata tanggung jawab Pusat Data dan Informasi (Pusdatin) saja, melainkan tanggung jawab seluruh unsur organisasi. Setiap unit kerja dan pegawai perlu menjalankan peran masing-masing dalam menjaga keamanan informasi sesuai tugas dan kewenangannya.
Melalui pelatihan tersebut, Muhammad Aqil Irham juga mengungkapkan harapannya agar seluruh peserta dapat menjadi agen perubahan dalam membangun budaya keamanan informasi yang konsisten dan berkelanjutan.
“Harapan kami, hasil pelatihan ini tidak berhenti sebagai dokumen, tetapi benar-benar diterapkan dalam pekerjaan sehari-hari. Dengan demikian, layanan digital BPJPH dapat semakin aman, andal, dan terpercaya,” tegasnya.
Kepala Pusat Data dan Informasi BPJPH Nurhanudin mengatakan, sebagai tindak lanjut pelatihan, BPJPH akan melakukan penyempurnaan dokumentasi SMKI yang mencakup kebijakan, prosedur, pedoman, instruksi kerja, formulir, dan rekaman pelaksanaan. Langkah ini juga mencakup identifikasi aset informasi, penilaian risiko keamanan informasi, penyusunan rencana perlakuan risiko, serta penyusunan Statement of Applicability (SoA) sebagai dasar penerapan pengendalian keamanan informasi.
Selanjutnya, BPJPH akan memperkuat sosialisasi, implementasi, pemantauan, evaluasi, dan audit internal secara berkala. Kesiapan dokumentasi dan bukti implementasi tersebut akan menjadi bagian penting dalam mendukung proses audit sertifikasi SNI ISO/IEC 27001:2022. []
